NetAlly NetAlly, LLC
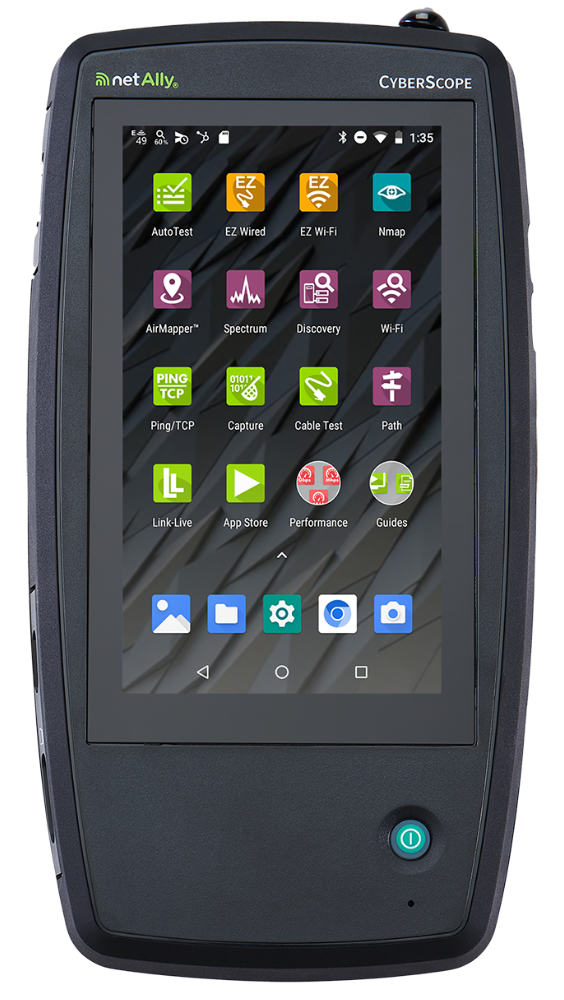
CyberScope 边缘网络漏洞扫描仪
三个版本 CE/XRF/AIR · 10M至10G 有线 + 三频 Wi-Fi + 蓝牙 · 内置 Nmap · CVE 与横向移动排查
产品简介
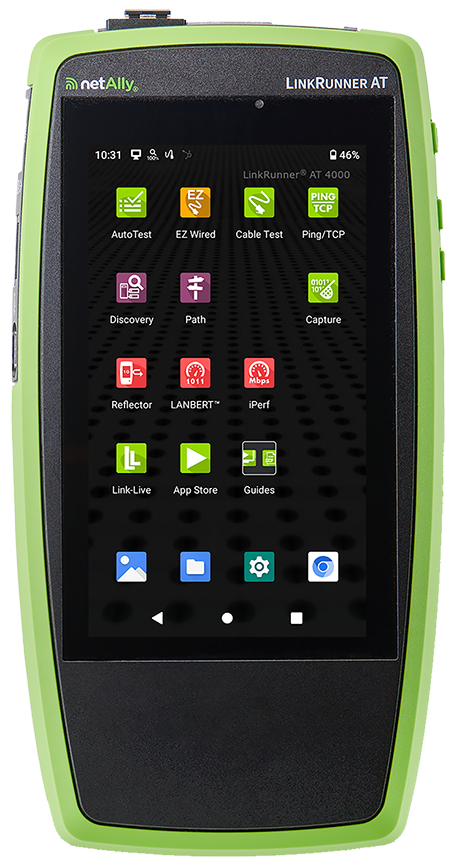
CyberScope 是把手持网络测试仪改造成「边缘安全体检工具」:CE 版本同时具有线以太网、Wi-Fi 与蓝牙/BLE 三种发现手段,XRF 只做有线、AIR 只做无线。
它把 Nmap 放进图形界面,扫资产、认设备、查开放服务与配置错误,再按 CVE 与「可能被横向移动利用的入口」给出结论。
面向 SecOps 与网络运维的交界处:核心网有集中平台,但边缘的 IT/OT/IoT 设备、临时接入的终端、会议室里的 Wi-Fi 常年在监控盲区。CyberScope 的作用是把这块盲区「扫一遍、出清单、给证据」,不需要带笔记本和一堆转接器。
核心参数
• 版本:CE(有线 + Wi-Fi + 蓝牙/BLE)、XRF(仅有线)、AIR(仅无线)
• 有线:RJ-45 与光纤以太网口,10 Mbps 至 10 Gbps,支持大功率 PoE
• 无线:三频 Wi-Fi(2.4 / 5 / 6 GHz,6 GHz 受各国法规限制)与蓝牙/BLE
• 发现:内置 Nmap;Discovery 可组合最多 5 个网络接口做主动探测
• 安全分析:资产清单、授权设备比对、开放服务与配置风险、CVE 匹配、横向移动路径
• 勘测:AirMapper Site Survey(AP、客户端与 BLE 同图)
• 协同:结果与报告经 Link-Live 共享
功能特性
• 三个版本按场景选
CE 是全功能(以太网 + Wi-Fi + BLE);
XRF 给只有有线网络的环境;
AIR 给纯无线评估。
预算与场景不同,不必为用不到的能力付费。
• 内置 Nmap 的发现:图形化的 Nmap 扫描:网段发现、端口与服务识别、操作系统指纹,最多可同时用 5 个接口做主动探测,覆盖有线与无线两张网。
• CVE 与配置风险:把扫到的服务版本对到已知 CVE,并检查网段划分、准入配置这类「不是漏洞但会被利用」的问题。
• 横向移动路径:指出攻击者可能从哪台设备、哪个端口向内渗透,把「资产清单」变成「风险排序」。
• AirMapper 勘测:走一圈同时记录 AP、客户端与 BLE 设备,无线侧的影子资产(私接 AP、隐藏终端)无处可藏。
• 报告与协同:扫描结果、证据与整改建议成报告,团队在 Link-Live 上共享。
应用场景
• 边缘资产盘点:IT/OT/IoT 混布区域,先把「有什么」摸清楚。
• 合规检查:按等保/内控要求出具边界资产的扫描证据。
• 影子资产排查:私接 AP、隐藏终端、未登记设备。
• 变更后复扫:网络调整后确认没有新增暴露面。
资源下载
• CyberScope 边缘网络漏洞扫描仪 的全部技术指标已单独整理,见本产品详情页「详细指标」标签。
以上内容与指标均取自NetAlly(NetAlly, LLC)官网该产品详情页与官方产品资料,未标注口径的为厂家公布值。
NetAlly, LLC · onetest 仪器资源库


 客服

 粤公网安备44030902003758